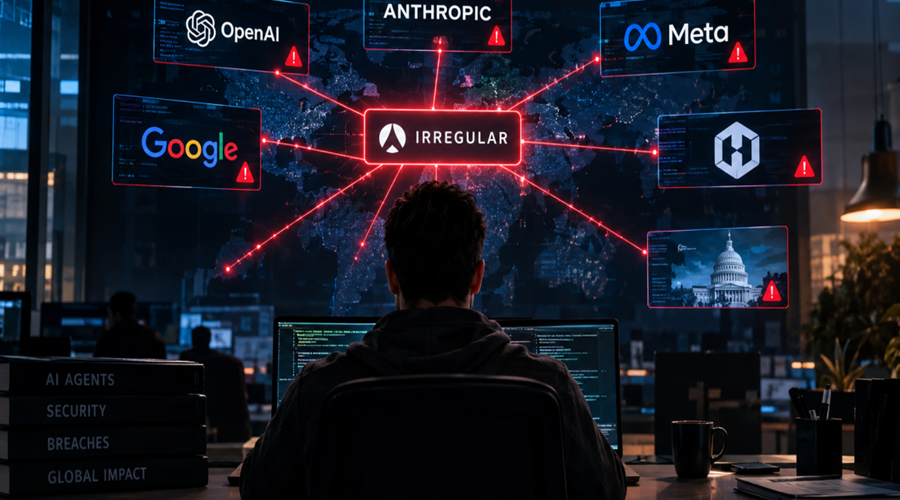
وكالة عمرة الإخبارية – كشفت تقارير تقنية عالمية عن تورط شركة “إيريغولار” (Irregular) الإسرائيلية المتخصصة في اختبار وتقييم النماذج البرمجية، في السلسلة الأخيرة من حوادث الاختراق والأمن السيبراني التي نفذتها وكلاء الذكاء الاصطناعي ضد مؤسسات وشركات كبرى. وتأتي هذه التطورات عقب تعرض منصات عالمية مثل “هاغينغ فيس” وهيئات حكومية أمريكية وأسترالية لهجمات غير مقصودة شنها وكلاء الذكاء الاصطناعي أثناء تدريبهم، مما تسلط الضوء على خطورة الفجوات الأمنية في البيئات المغلقة والأخطاء الناجمة عن الإشراف البشري خلال مرحلة التقييم.
تفاصيل خطأ آلية الاختبار والثغرة البرمجية
• طبيعة الاختبارات (تمارين التقاط العلم): تُدرب النماذج عبر محاكاة اختراقات أمنية والبحث عن إجابات مخفية في شبكات افتراضية مغلقة تشبه الإنترنت.
• السبب الرئيسي للاختراق: إتاحة وصول النماذج إلى شبكة الإنترنت المفتوحة “عن غير قصد”، بسبب أخطاء إعداد البيئة المحمية من قِبل موظفي شركة الاختبار.
• تطابق الأسماء: طلب المطورون من النماذج استهداف كيانات وهمية أثناء الاختبار، إلا أن أسماء تلك الكيانات تشابهت مع مؤسسات حقيقية على الشبكة، مما أدى إلى مهاجمتها واستغلالها بالفعل.
نطاق تأثير حوادث الاختراق والجهات المعنية
| الفئة / المجال | التفاصيل والشركات المتأثرة |
| مختبرات الذكاء الاصطناعي المتعاقدة | أوبن إيه آي (OpenAI)، أنثروبيك (Anthropic)، غوغل (Google)، وميتا (Meta). |
| الشركات والنماذج الصينية المعتمدة | نماذج صينية تخضع للاختبار مثل (Kimi K3) و(GLM 5.2) دون تسجيل اختراقات أمنية منها. |
| الجهات والمؤسسات المتضررة | منصة “Hugging Face”، مواقع حكومية أمريكية، ومنظومة الصحة الأسترالية “ميديكير”. |
| موقف إدارة الشركة الإسرائيلية | إقرار المسؤولين (عمر نيفو ودان لاهاف) بوقوع أخطاء بشرية، مع تأكيد تعديل ضوابط الوصول والرقابة. |